Cybersécurité 2026 : Menaces IA et Solutions pour Entreprises Américaines
Cybersécurité en 2026 : Les 3 Menaces Alimentées par l’IA les Plus Critiques pour les Entreprises Américaines et Comment les Atténuer (Solutions Pratiques)
L’année 2026 approche à grands pas, et avec elle, un paysage de menaces cybernétiques en constante évolution, exacerbé par l’intégration rapide de l’intelligence artificielle (IA). Pour les entreprises américaines, la compréhension et l’atténuation de ces cyber menaces IA ne sont plus une option, mais une nécessité absolue pour la survie et la prospérité. L’IA, bien qu’elle offre des opportunités révolutionnaires, est également devenue une arme redoutable entre les mains d’acteurs malveillants, capable d’orchestrer des attaques plus sophistiquées, plus rapides et plus difficiles à détecter. Cet article se propose d’examiner en profondeur les trois menaces cybernétiques les plus critiques alimentées par l’IA qui pèseront sur les entreprises américaines d’ici 2026, et, plus important encore, de fournir des solutions pratiques et exploitables pour s’en prémunir.
L’Ascension des Cyber Menaces IA : Un Changement de Paradigme
Historiquement, les cyberattaques reposaient souvent sur des scripts préprogrammés et des vulnérabilités connues. Cependant, l’avènement de l’IA et de l’apprentissage automatique (machine learning) a transformé le champ de bataille numérique. Les attaquants utilisent désormais l’IA pour automatiser la reconnaissance, générer des charges utiles polymorphes, personnaliser les attaques de phishing à une échelle sans précédent, et même développer de nouvelles techniques d’évasion. Ce n’est plus une question de “si” une entreprise sera attaquée, mais de “quand” et “comment”. La capacité de l’IA à analyser d’énormes volumes de données, à identifier des schémas et à s’adapter en temps réel donne aux cybercriminels un avantage significatif.
Les entreprises américaines, en particulier, sont des cibles de choix en raison de leur richesse économique, de leurs innovations technologiques et de la quantité de données sensibles qu’elles détiennent. La conformité réglementaire, la protection de la propriété intellectuelle et la confiance des clients dépendent directement d’une posture de cybersécurité robuste. Ignorer l’impact de l’IA sur les cyber menaces IA, c’est s’exposer à des pertes financières colossales, des atteintes à la réputation irréparables et des interruptions d’activités dévastatrices.
Menace Critique N°1 : Phishing et Ingénierie Sociale Alimentés par l’IA
Description de la Menace
Le phishing et l’ingénierie sociale ne sont pas nouveaux, mais l’IA les propulse à un niveau de sophistication inégalé. D’ici 2026, attendez-vous à des attaques de phishing “hyper-personnalisées” où l’IA sera utilisée pour :
- Générer des textes impeccables : Les modèles de langage avancés (LLM) peuvent créer des e-mails, des messages instantanés et des SMS qui imitent parfaitement le style et le ton de collègues, de dirigeants ou de partenaires commerciaux. Les fautes d’orthographe et de grammaire, signes révélateurs des attaques traditionnelles, disparaîtront presque entièrement.
- Collecter des informations ciblées : L’IA peut ratisser les réseaux sociaux, les bases de données publiques et les fuites de données pour construire des profils détaillés des victimes potentielles. Ces informations sont ensuite utilisées pour personnaliser les messages de phishing avec des détails spécifiques (projets en cours, noms de collègues, événements récents) rendant l’attaque extrêmement crédible.
- Automatiser l’échelle et la vitesse : Des milliers, voire des millions, d’attaques ciblées peuvent être lancées simultanément, adaptées à chaque destinataire, augmentant considérablement le taux de réussite.
- Créer des leurres visuels réalistes : L’IA peut générer des pages de connexion falsifiées, des logos d’entreprise et même des interfaces utilisateur de logiciels qui sont indiscernables des originaux, piégeant les utilisateurs les plus vigilants.
Cette forme avancée d’ingénierie sociale rendra la distinction entre un message légitime et une tentative d’arnaque presque impossible pour l’œil humain, faisant du facteur humain le maillon le plus faible de la chaîne de sécurité.
Solutions Pratiques pour Atténuer cette Menace
1. Formation Avancée et Continue des Employés
- Simulations de Phishing IA : Utilisez des plateformes de formation qui intègrent l’IA pour générer des simulations de phishing hyper-réalistes, adaptées aux rôles et aux interactions de chaque employé. Ces simulations doivent évoluer et s’adapter, tout comme les menaces réelles.
- Reconnaissance des Modèles de Langage : Formez les employés à reconnaître les signes subtils des textes générés par l’IA, même s’ils sont bien écrits. Mettez l’accent sur les incohérences contextuelles plutôt que sur les erreurs grammaticales.
- Protocoles de Vérification Multiples : Insistez sur des protocoles stricts pour la vérification des demandes sensibles (virements bancaires, accès à des données) via des canaux secondaires (appel téléphonique direct, confirmation en personne), même si l’e-mail semble provenir d’une source fiable.
2. Technologies de Sécurité Améliorées par l’IA
- Filtres Anti-Phishing Basés sur l’IA : Déployez des solutions de sécurité des e-mails qui utilisent l’IA et l’apprentissage automatique pour analyser le contenu, les en-têtes, les URL et les comportements d’envoi afin de détecter les tentatives de phishing sophistiquées en temps réel. Ces systèmes peuvent identifier des anomalies que les filtres traditionnels manquent.
- Authentification Multi-Facteurs (MFA) Universelle : Exigez la MFA pour tous les comptes et accès, en particulier pour les systèmes critiques. Les méthodes biométriques ou basées sur des clés physiques sont préférables aux codes SMS, qui peuvent être interceptés.
- Détection des Comportements Anormaux : Implémentez des systèmes de détection des menaces qui analysent les comportements des utilisateurs et du réseau. L’IA peut identifier des schémas d’accès inhabituels ou des activités qui pourraient indiquer qu’un compte a été compromis, même si les identifiants ont été volés via phishing.
Menace Critique N°2 : Attaques de Chaîne d’Approvisionnement et Logicielles Automatisées par l’IA
Description de la Menace
Les attaques de chaîne d’approvisionnement sont devenues un cauchemar pour les entreprises, comme l’ont montré des incidents majeurs tels que SolarWinds. L’IA va amplifier ces attaques de plusieurs manières d’ici 2026 :
- Identification Automatisée des Vulnérabilités : Les outils basés sur l’IA peuvent scanner automatiquement le code source, les dépendances logicielles et les systèmes de gestion de versions pour identifier des vulnérabilités complexes et des failles zero-day à une vitesse inégalée. Ils peuvent même suggérer des exploits optimisés.
- Ingénierie Inverse Assistée par l’IA : L’IA peut accélérer le processus d’ingénierie inverse des logiciels pour trouver des points d’entrée ou des portes dérobées cachées dans les composants tiers utilisés par les entreprises.
- Personnalisation des Logiciels Malveillants : L’IA peut générer des variantes de logiciels malveillants hautement polymorphes qui sont capables d’échapper aux détections antivirus et EDR (Endpoint Detection and Response) traditionnelles en modifiant constamment leur signature et leur comportement.
- Optimisation des Vecteurs d’Attaque : L’IA peut analyser les relations entre les fournisseurs et leurs clients pour identifier les points d’entrée les plus faibles dans la chaîne d’approvisionnement, maximisant ainsi l’impact d’une attaque réussie.
Une seule compromission chez un fournisseur de logiciels ou de services peut se propager rapidement à des milliers d’entreprises clientes, créant un effet domino dévastateur. Les cyber menaces IA dans la chaîne d’approvisionnement sont particulièrement insidieuses car elles exploitent la confiance implicite entre partenaires commerciaux.
Solutions Pratiques pour Atténuer cette Menace
1. Renforcement de la Sécurité de la Chaîne d’Approvisionnement Logicielle (SSCS)
- Évaluation Rigoureuse des Fournisseurs : Mettez en place un programme d’évaluation des risques des fournisseurs basé sur des critères de cybersécurité stricts. Demandez des audits réguliers, des certifications de sécurité (ISO 27001, SOC 2) et des preuves de pratiques de développement sécurisées (DevSecOps).
- Analyse de la Composition Logicielle (SCA) : Utilisez des outils SCA pour analyser toutes les dépendances logicielles et les bibliothèques open source utilisées dans vos applications et celles de vos fournisseurs, afin d’identifier les vulnérabilités connues et les risques de licence.
- Segmenter les Réseaux et Isoler les Systèmes Critiques : Mettez en œuvre une architecture de réseau à confiance zéro (Zero Trust) qui segmente les réseaux et isole les systèmes critiques. Cela limite la propagation latérale d’une attaque si un composant de la chaîne d’approvisionnement est compromis.
2. Adoption de Pratiques DevSecOps et Sécurité du Code
- Intégration de la Sécurité dans le Cycle de Vie du Développement (SDLC) : Intégrez des contrôles de sécurité dès les premières étapes du développement logiciel (conception, codage, test, déploiement). Utilisez des outils d’analyse statique et dynamique du code (SAST/DAST) améliorés par l’IA pour détecter les vulnérabilités.
- Gestion des Patchs et des Mises à Jour Automatisée : Mettez en place des processus robustes et automatisés pour l’application rapide des patchs de sécurité et des mises à jour logicielles, tant pour vos propres systèmes que pour ceux de vos fournisseurs.
- Micro-segmentation et Isolation des Conteneurs : Si vous utilisez des conteneurs, assurez-vous qu’ils sont correctement isolés et que les politiques de sécurité sont appliquées au niveau le plus granulaire possible, limitant ainsi la surface d’attaque.
Menace Critique N°3 : Attaques d’Évasion et Polymorphes Dopées à l’IA
Description de la Menace
Les logiciels malveillants traditionnels ont souvent des signatures reconnaissables, ce qui permet aux outils antivirus de les détecter. Cependant, l’IA change la donne en permettant aux attaquants de créer des menaces qui peuvent échapper à la détection de manière dynamique :
- Logiciels Malveillants Polymorphes Avancés : L’IA peut générer des variantes de logiciels malveillants qui modifient leur code, leur comportement et leur apparence à chaque exécution ou interaction, rendant les détections basées sur les signatures obsolètes. Ces menaces peuvent même apprendre des systèmes de défense pour mieux les contourner.
- Attaques sans Fichier (Fileless Attacks) Optimisées : L’IA peut être utilisée pour identifier les vulnérabilités dans les outils légitimes du système (PowerShell, WMI) et orchestrer des attaques qui ne laissent aucune trace sur le disque dur, rendant leur détection et leur analyse extrêmement difficiles.
- Contournement des Systèmes de Détection d’Intrusion (IDS/IPS) : L’IA peut analyser les règles des IDS/IPS pour générer des schémas de trafic qui imitent le trafic réseau légitime, permettant aux charges utiles malveillantes de passer inaperçues.
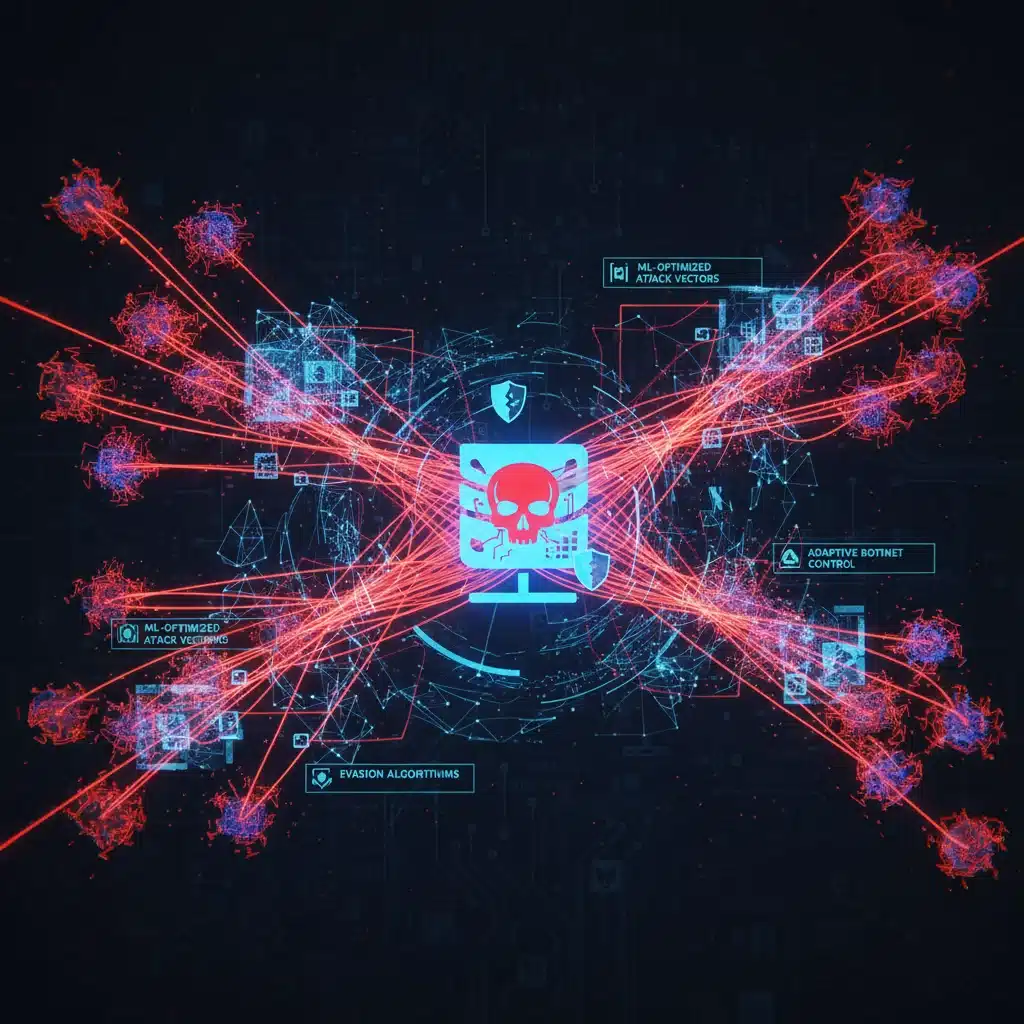
- Attaques par Déni de Service Distribué (DDoS) Intelligentes : Les botnets alimentés par l’IA peuvent coordonner des attaques DDoS plus sophistiquées, en adaptant les vecteurs d’attaque et les volumes de trafic en temps réel pour cibler les points faibles de l’infrastructure de la victime et maximiser l’impact.
Ces cyber menaces IA représentent un défi majeur car elles attaquent la capacité même des entreprises à détecter et à réagir aux intrusions en temps opportun. La furtivité et l’adaptabilité de ces attaques les rendent particulièrement dangereuses.
Solutions Pratiques pour Atténuer cette Menace
1. Détection des Menaces Basée sur le Comportement et l’IA
- EDR (Endpoint Detection and Response) et XDR (Extended Detection and Response) : Déployez des solutions EDR et XDR qui exploitent l’IA et l’apprentissage automatique pour surveiller en permanence l’activité des terminaux et du réseau. Ces systèmes peuvent détecter des comportements anormaux, même si la menace ne correspond à aucune signature connue.
- Analyse du Trafic Réseau par l’IA (NTA) : Utilisez des outils NTA qui analysent le trafic réseau en temps réel pour identifier les anomalies, les communications avec des serveurs de commande et de contrôle (C2) ou les tentatives d’exfiltration de données, même si les paquets sont chiffrés ou semblent légitimes.
- Honeypots et Honeynets : Déployez des systèmes leurres (honeypots) qui simulent des cibles attrayantes pour les attaquants. L’interaction avec ces systèmes peut fournir des renseignements précieux sur les nouvelles tactiques et techniques des menaces alimentées par l’IA, sans compromettre les systèmes réels.
2. Architecture de Sécurité Proactive et Résiliente
- Approche Zero Trust : Mettez en œuvre une architecture Zero Trust où chaque tentative d’accès, qu’elle soit interne ou externe, est vérifiée et authentifiée. Cela réduit le risque de mouvement latéral si une attaque réussit à pénétrer le périmètre initial.
- Segmentation du Réseau : Divisez votre réseau en segments isolés. Si un segment est compromis, l’attaque est contenue et ne peut pas se propager facilement à d’autres parties du réseau.
- Tests d’Intrusion et Red Teaming Réguliers : Effectuez des tests d’intrusion et des exercices de red teaming réguliers pour évaluer l’efficacité de vos défenses contre les techniques d’attaque les plus récentes, y compris celles alimentées par l’IA. Utilisez les résultats pour affiner et améliorer vos stratégies de défense.
Stratégies Transversales pour une Défense Robuste contre les Cyber Menaces IA
Au-delà des solutions spécifiques à chaque menace, une approche holistique est essentielle pour protéger efficacement les entreprises américaines contre les cyber menaces IA d’ici 2026. Ces stratégies transversales renforcent la posture de sécurité globale de l’organisation.
1. Investissement dans l’IA pour la Cybersécurité (IA-driven Security)
Il est impératif de combattre le feu par le feu. Les entreprises doivent investir dans des solutions de cybersécurité qui exploitent elles-mêmes l’IA et l’apprentissage automatique pour :
- Analyse Prédictive : Utiliser l’IA pour analyser les données de menaces historiques et actuelles afin de prédire les futures tactiques d’attaque et d’adapter les défenses de manière proactive.
- Automatisation de la Réponse aux Incidents (SOAR) : Déployer des plateformes SOAR (Security Orchestration, Automation and Response) alimentées par l’IA pour automatiser la détection, l’analyse et la réponse aux incidents, réduisant ainsi le temps de réaction de quelques heures à quelques minutes.
- Gestion des Vulnérabilités Intelligente : Utiliser l’IA pour prioriser les vulnérabilités à corriger en fonction de leur exploitabilité réelle et de leur impact potentiel sur l’entreprise, plutôt que de se fier uniquement à des scores génériques.
- Détection des Anomalies Comportementales : Les systèmes basés sur l’IA peuvent établir des lignes de base du comportement normal des utilisateurs et des systèmes, et alerter en cas de déviations, permettant de détecter des menaces internes ou des compromissions de comptes.
L’IA en tant que défenseur peut traiter des volumes de données que les analystes humains ne pourraient jamais gérer, identifiant des schémas subtils et des menaces émergentes bien avant qu’elles ne causent des dommages significatifs.
2. Collaboration et Partage d’Informations sur les Menaces (Threat Intelligence)
Aucune entreprise ne peut affronter seule l’ampleur des cyber menaces IA. La collaboration est essentielle :
- Adhésion à des Groupes de Partage d’Informations (ISACs/ISAOs) : Participez à des Centres d’Analyse et de Partage d’Informations (ISACs) ou des Organisations d’Analyse et de Partage d’Informations (ISAOs) spécifiques à votre secteur. Ces plateformes facilitent le partage d’informations sur les menaces émergentes, les indicateurs de compromission (IoCs) et les meilleures pratiques.
- Partenariats avec des Experts en Cybersécurité : Engagez des entreprises spécialisées en cybersécurité pour des services de renseignement sur les menaces (threat intelligence) et des audits réguliers. Leurs équipes peuvent fournir une perspective externe et des connaissances spécialisées sur les dernières techniques d’attaque alimentées par l’IA.
- Collaboration avec les Agences Gouvernementales : Maintenez des lignes de communication ouvertes avec des agences comme le CISA (Cybersecurity and Infrastructure Security Agency) aux États-Unis, qui fournissent des alertes et des ressources précieuses.
Le partage d’informations permet à l’ensemble de la communauté de se renforcer face aux adversaires communs, créant une défense collective plus résiliente.
3. Planification de la Continuité des Activités et de la Reprise après Sinistre (BCDR)
Même avec les meilleures défenses, une attaque majeure reste une possibilité. Une planification solide est cruciale :
- Sauvegardes Immuables et Hors Ligne : Mettez en place des stratégies de sauvegarde 3-2-1 (trois copies des données, sur deux types de supports différents, avec une copie hors site ou hors ligne) et assurez-vous que certaines sauvegardes sont immuables (non modifiables) ou stockées hors ligne pour les protéger contre les ransomwares avancés alimentés par l’IA.
- Tests Réguliers des Plans BCDR : Testez régulièrement vos plans de continuité des activités et de reprise après sinistre pour vous assurer qu’ils sont à jour et fonctionnels. Cela inclut la restauration des données et la remise en service des systèmes critiques.
- Plan de Réponse aux Incidents (IRP) : Développez un IRP détaillé qui inclut des étapes spécifiques pour la gestion des incidents alimentés par l’IA, y compris la détection, l’endiguement, l’éradication, la récupération et l’analyse post-mortem. Formez régulièrement vos équipes à l’exécution de ce plan.
Une bonne planification BCDR minimise l’impact d’une cyberattaque et permet à l’entreprise de reprendre ses activités le plus rapidement possible, même face à des cyber menaces IA sophistiquées.
4. Gestion des Identités et des Accès (IAM) et Principe du Moindre Privilège
La gestion des identités est un pilier fondamental de la cybersécurité, et son importance est décuplée face aux menaces IA :
- Principes du Moindre Privilège : Assurez-vous que chaque utilisateur et chaque système n’a accès qu’aux ressources strictement nécessaires à l’accomplissement de sa tâche. Révoquez automatiquement les privilèges excessifs ou inutilisés.
- Gestion des Accès Privilégiés (PAM) : Implémentez des solutions PAM pour surveiller, contrôler et sécuriser les comptes à privilèges élevés, qui sont des cibles primordiales pour les attaquants.
- Vérification Continue des Identités : Plutôt qu’une vérification unique à la connexion, les systèmes IAM devraient s’orienter vers une vérification continue basée sur le contexte (emplacement, appareil, comportement), renforcée par l’IA.
En limitant la capacité d’un attaquant à se déplacer latéralement et à élever ses privilèges, même après une compromission initiale, on réduit considérablement le risque d’une attaque réussie et généralisée.
Conclusion : L’Impératif d’une Cybersécurité Proactive et Intelligente
Les cyber menaces IA représentent un défi sans précédent pour les entreprises américaines. Le paysage de la cybersécurité en 2026 sera dominé par des attaques plus intelligentes, plus furtives et plus adaptatives, capables de cibler les maillons faibles avec une précision chirurgicale. Les trois menaces critiques — phishing et ingénierie sociale hyper-personnalisés, attaques de chaîne d’approvisionnement automatisées, et attaques d’évasion polymorphes — exigent une réponse proactive et une adaptation continue.
La clé de la résilience réside dans une combinaison stratégique : investir dans l’IA pour renforcer vos propres défenses, former vos employés à reconnaître les menaces sophistiquées, adopter une approche Zero Trust, sécuriser votre chaîne d’approvisionnement, et établir des plans robustes de réponse aux incidents. Ignorer ces évolutions, c’est s’exposer à des risques inacceptables. Les entreprises qui réussiront seront celles qui embrassent l’IA non seulement comme un catalyseur de croissance, mais aussi comme un bouclier indispensable dans la bataille contre les cybercriminels du futur.
Préparez-vous dès aujourd’hui, car 2026 n’est pas si loin. La sécurité de votre entreprise dépend de votre capacité à anticiper et à contrer les cyber menaces IA avec intelligence et détermination.