Cybersécurité 2026 : Menaces Émergentes et Protection d’Entreprise
Cybersécurité 2026 : Les 5 menaces émergentes pour les entreprises françaises et comment s’en prémunir efficacement dans les 3 prochains mois
Le paysage de la cybersécurité évolue à une vitesse fulgurante. Pour les entreprises françaises, l’année 2026 s’annonce comme une période charnière, où les menaces cybersecurite menaces entreprises deviendront plus sophistiquées, persistantes et destructrices. Ignorer ces évolutions, c’est s’exposer à des risques financiers, réputationnels et opérationnels majeurs. Cet article a pour objectif de vous éclairer sur les 5 menaces émergentes les plus critiques et de vous fournir une feuille de route concrète pour renforcer votre posture de sécurité en seulement trois mois.
L’impératif de la cybersécurité en 2026 : Une course contre la montre
Dans un monde hyperconnecté, la donnée est devenue l’actif le plus précieux des entreprises. Sa protection n’est plus une simple option, mais une nécessité stratégique. En France, les régulations strictes comme le RGPD imposent des obligations de conformité rigoureuses, dont la non-observance peut entraîner des amendes colossales. Au-delà des amendes, une cyberattaque réussie peut paralyser une entreprise, détruire sa réputation et éroder la confiance de ses clients et partenaires. Les menaces cybersecurite menaces entreprises sont en constante mutation, rendant obsolètes les approches de sécurité traditionnelles.
Les cybercriminels sont de plus en plus organisés, financés et innovants. Ils exploitent les moindres failles, qu’elles soient technologiques, humaines ou processuelles. L’année 2026 verra une intensification de cette guerre numérique, avec l’émergence de nouvelles techniques d’attaque et l’exploitation accrue de technologies de pointe par les assaillants, notamment l’intelligence artificielle. Les entreprises qui ne s’adaptent pas rapidement risquent de se retrouver en situation de vulnérabilité extrême. Il est donc crucial d’anticiper ces menaces et de mettre en place des défenses robustes et agiles.
Menace 1 : L’explosion des attaques par rançongiciel (Ransomware) dopées à l’IA
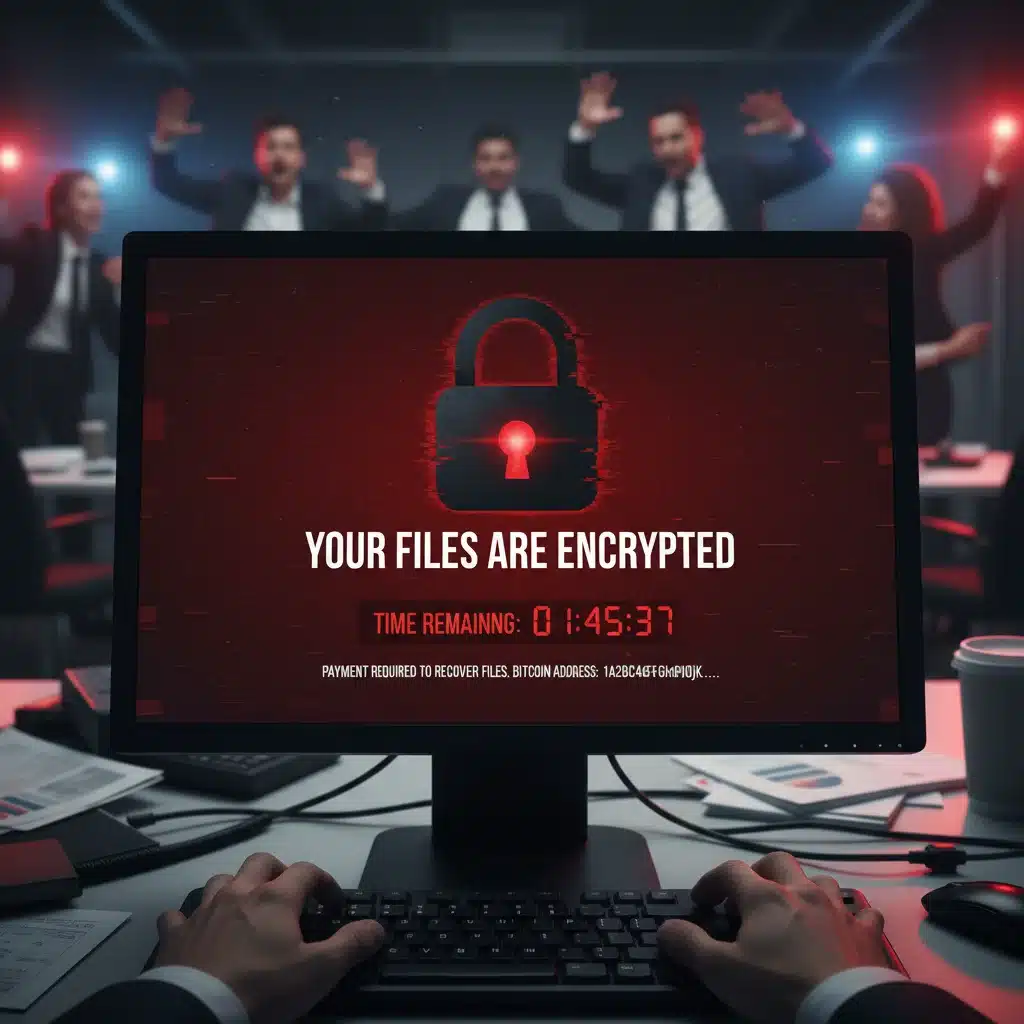
Le rançongiciel n’est pas nouveau, mais sa sophistication en 2026 atteindra un niveau inédit. Les cybercriminels utiliseront l’intelligence artificielle et l’apprentissage automatique pour automatiser et personnaliser leurs attaques. Finis les emails de phishing génériques ; place aux messages ultra-ciblés, rédigés avec une grammaire impeccable et un contexte pertinent, rendant la détection humaine quasi impossible. Ces rançongiciels nouvelle génération seront capables de s’adapter dynamiquement aux défenses de l’entreprise, de se propager plus silencieusement et de chiffrer des données critiques avec une efficacité redoutable.
De plus, l’extorsion de données se doublera souvent d’une menace de publication, augmentant la pression sur les victimes. Les acteurs de la menace ne se contenteront plus de chiffrer vos données ; ils les exfiltreront et menaceront de les divulguer sur le dark web si la rançon n’est pas payée. Cette double extorsion rendra les attaques encore plus dévastatrices pour la réputation et la conformité des entreprises. Les PME, souvent moins bien équipées, seront des cibles privilégiées, mais les grandes entreprises ne seront pas épargnées par ces menaces cybersecurite menaces entreprises.
Comment s’en prémunir en 3 mois :
- Mois 1 : Audit et renforcement des sauvegardes. Évaluez l’intégralité de vos systèmes de sauvegarde. Assurez-vous d’avoir des sauvegardes immuables et hors ligne (3-2-1 rule : 3 copies, 2 supports différents, 1 hors site/hors ligne). Testez régulièrement la restauration de ces sauvegardes pour garantir leur efficacité en cas d’incident.
- Mois 2 : Sensibilisation avancée et détection des menaces. Mettez en place des formations de sensibilisation à la cybersécurité axées sur la détection du phishing avancé et des techniques d’ingénierie sociale dopées à l’IA. Déployez ou renforcez un EDR (Endpoint Detection and Response) ou XDR (Extended Detection and Response) pour une détection proactive et une réponse rapide aux activités suspectes sur les postes de travail et serveurs.
- Mois 3 : Plan de réponse aux incidents et segmentation réseau. Élaborez un plan de réponse aux incidents (PRI) détaillé et testez-le via des exercices de simulation. Segmentez votre réseau pour limiter la propagation latérale des rançongiciels en cas d’intrusion initiale. Mettez en œuvre le principe du moindre privilège pour tous les utilisateurs et systèmes.
Menace 2 : Les attaques sur la chaîne d’approvisionnement logicielle et matérielle
L’attaque SolarWinds en 2020 a montré l’ampleur des dégâts potentiels d’une attaque sur la chaîne d’approvisionnement. En 2026, cette menace cybersecurite menaces entreprises sera encore plus prégnante. Les cybercriminels cibleront non pas directement l’entreprise, mais ses fournisseurs de logiciels, de matériel ou de services tiers, pour ensuite infiltrer leurs cibles finales. Une seule faille chez un maillon faible de la chaîne peut compromettre des centaines, voire des milliers d’entreprises clientes.
Avec la complexité croissante des infrastructures informatiques et l’interconnexion des systèmes, il devient de plus en plus difficile de garantir la sécurité de chaque composant. Les vulnérabilités peuvent se cacher dans des bibliothèques open source, des mises à jour logicielles légitimes compromises, ou même au niveau du firmware de certains équipements. La confiance aveugle dans les fournisseurs ne sera plus une option viable. Les entreprises devront adopter une approche de vérification constante et de diligence raisonnable étendue à l’ensemble de leur écosystème de partenaires.
Comment s’en prémunir en 3 mois :
- Mois 1 : Cartographie et évaluation des risques fournisseurs. Identifiez tous vos fournisseurs critiques (logiciels, cloud, matériel, services managés). Évaluez leurs pratiques de sécurité via des questionnaires, des audits ou des certifications (ISO 27001, SOC 2). Mettez à jour vos contrats pour inclure des clauses de sécurité strictes.
- Mois 2 : Surveillance des vulnérabilités logicielles. Utilisez des outils d’analyse de la composition logicielle (SCA) pour identifier les vulnérabilités connues dans les bibliothèques open source utilisées par vos applications. Mettez en place une veille proactive sur les alertes de sécurité concernant vos fournisseurs clés et les composants logiciels que vous utilisez.
- Mois 3 : Implémentation du Zero Trust. Adoptez le principe du Zero Trust : ne faites confiance à personne, vérifiez toujours. Cela signifie que même les accès provenant de l’intérieur de votre réseau ou de vos fournisseurs doivent être authentifiés et autorisés à chaque étape. Segmentez vos accès aux systèmes critiques de vos fournisseurs et vice-versa.
Menace 3 : L’ingénierie sociale et la fraude au CEO amplifiées par le Deepfake
L’ingénierie sociale reste la porte d’entrée principale pour de nombreuses cyberattaques. En 2026, elle sera décuplée par les technologies de deepfake (vidéos et audio falsifiés) et l’IA générative. Les attaques de fraude au président ou au CEO, déjà très lucratives, prendront une nouvelle dimension terrifiante. Un email frauduleux pourra être suivi d’un appel vidéo ou vocal d’un “PDG” dont la voix et l’image seront parfaitement clonées, donnant des instructions urgentes et confidentielles pour un virement bancaire ou la divulgation d’informations sensibles.
Ces techniques rendront la vérification d’identité extrêmement complexe, même pour les employés les plus vigilants. La confiance humaine sera exploitée de manière chirurgicale, ciblant les points faibles psychologiques et les moments de stress. Les menaces cybersecurite menaces entreprises liées à l’usurpation d’identité deviendront quasi indétectables sans des mécanismes de vérification robustes et une conscience accrue des nouvelles formes de manipulation. La prudence et la vérification systématique deviendront des réflexes vitaux.
Comment s’en prémunir en 3 mois :
- Mois 1 : Renforcement des procédures de vérification. Mettez en place des protocoles stricts de vérification pour toutes les transactions financières ou les demandes d’informations sensibles. Exigez une double vérification par un canal de communication différent et préétabli (par exemple, un appel téléphonique à un numéro connu après un email).
- Mois 2 : Sensibilisation spécifique au Deepfake. Formez vos employés, en particulier ceux qui gèrent les finances et les informations sensibles, aux risques des deepfakes. Apprenez-leur à identifier les signes subtils d’une falsification (anomalies visuelles, audio, comportementales) et à toujours douter des demandes urgentes et inhabituelles.
- Mois 3 : Authentification multifacteur (MFA) partout. Déployez l’authentification multifacteur (MFA) sur tous les comptes critiques, y compris les comptes de messagerie, les systèmes bancaires et les accès aux données sensibles. Privilégiez les méthodes MFA robustes (clés physiques, applications d’authentification) plutôt que les SMS.
Menace 4 : Les attaques sur les environnements Cloud et l’Edge Computing
La migration vers le cloud public et l’adoption croissante de l’Edge Computing (informatique en périphérie) introduisent de nouvelles surfaces d’attaque. Les configurations erronées des services cloud, le manque de visibilité sur les données stockées et traitées en périphérie, et la complexité de la gestion des identités et des accès dans des environnements hybrides seront des vecteurs d’attaque privilégiés en 2026. Les menaces cybersecurite menaces entreprises dans le cloud ne sont pas uniquement la responsabilité du fournisseur ; la sécurité est un modèle de responsabilité partagée.
Les cybercriminels exploiteront les API mal sécurisées, les conteneurs mal configurés et les failles dans la gestion des identités et des accès (IAM) pour s’introduire et exfiltrer des données. L’Edge Computing, en rapprochant le traitement des données de leur source (IoT, capteurs), multiplie les points d’entrée potentiels et rend la surveillance centralisée plus complexe. La gestion des correctifs et la conformité dans ces environnements distribués représenteront un défi majeur pour de nombreuses entreprises.
Comment s’en prémunir en 3 mois :
- Mois 1 : Audit de sécurité Cloud et Edge. Réalisez un audit approfondi de vos configurations cloud (IaaS, PaaS, SaaS) et de vos déploiements Edge. Utilisez des outils de Cloud Security Posture Management (CSPM) pour identifier les erreurs de configuration et les non-conformités.
- Mois 2 : Gouvernance des identités et des accès (IAM) dans le Cloud. Mettez en œuvre une gestion stricte des identités et des accès (IAM) avec le principe du moindre privilège. Utilisez des solutions de gestion des secrets et des clés, et assurez-vous que les politiques d’accès sont régulièrement revues et mises à jour.
- Mois 3 : Surveillance et réponse aux incidents Cloud. Déployez des solutions de Cloud Workload Protection Platform (CWPP) et de Cloud Native Application Protection Platform (CNAPP) pour surveiller en continu vos environnements cloud et Edge. Mettez en place des alertes et des processus de réponse automatisés pour les incidents de sécurité spécifiques au cloud.
Menace 5 : L’espionnage industriel et la fuite de données par des initiés malveillants
Bien que souvent négligée au profit des menaces externes, la menace interne reste une préoccupation majeure. En 2026, l’espionnage industriel via des initiés malveillants (employés, ex-employés, sous-traitants) cherchant à voler des secrets commerciaux, des listes clients ou des innovations, sera un risque accru. Ces individus peuvent être motivés par l’appât du gain, le ressentiment ou être manipulés par des acteurs externes. Les menaces cybersecurite menaces entreprises ne viennent pas toujours de l’extérieur.
L’accès privilégié que possèdent ces initiés leur permet de contourner de nombreuses défenses techniques. La prolifération des outils de collaboration et des périphériques de stockage amovibles facilite l’exfiltration de données massives. La détection de ces activités malveillantes est complexe car elles se fondent souvent dans le comportement normal de l’utilisateur. La surveillance comportementale et la gestion des accès deviendront essentielles pour contrer cette menace insidieuse.
Comment s’en prémunir en 3 mois :
- Mois 1 : Renforcement de la gestion des accès et des privilèges. Implémentez des solutions de gestion des accès à privilèges (PAM) pour contrôler, surveiller et enregistrer toutes les sessions des utilisateurs à privilèges. Segmentez les accès aux données critiques et appliquez le principe du besoin d’en connaître.
- Mois 2 : Déploiement de solutions de prévention des fuites de données (DLP). Mettez en œuvre des outils de DLP pour surveiller et empêcher l’exfiltration de données sensibles via les emails, les périphériques USB, les applications cloud ou les imprimantes. Définissez des politiques strictes de classification des données.
- Mois 3 : Surveillance du comportement des utilisateurs (UEBA) et sensibilisation. Déployez des solutions d’analyse du comportement des utilisateurs et des entités (UEBA) pour détecter les activités anormales ou suspectes qui pourraient indiquer une intention malveillante. Sensibilisez les employés aux risques de l’espionnage industriel et à l’importance de la discrétion.
Stratégies transversales pour une défense robuste contre les cybersecurite menaces entreprises
Au-delà des mesures spécifiques à chaque menace, une approche globale et intégrée est indispensable. La cybersécurité n’est pas un produit, mais un processus continu qui exige une vigilance constante et une adaptation permanente. Voici quelques stratégies transversales à intégrer dans votre plan de défense sur les trois prochains mois :
1. Gouvernance et Culture de la Cybersécurité
La sécurité commence au sommet. L’engagement de la direction est fondamental pour allouer les ressources nécessaires et insuffler une culture de la sécurité à tous les niveaux de l’entreprise. Mettez en place un comité de pilotage cybersécurité et définissez des rôles et responsabilités clairs. La formation continue des employés est primordiale. Chaque individu doit comprendre son rôle dans la protection des actifs de l’entreprise et être capable d’identifier les signaux d’alerte. Des campagnes de sensibilisation régulières, des simulations de phishing et des mises à jour sur les dernières menaces doivent faire partie intégrante de votre programme de sécurité.
Intégrez la sécurité dès la conception (Security by Design) dans tous vos projets, qu’il s’agisse de développement logiciel, de déploiement d’infrastructures ou de partenariats. Pensez à la sécurité dès le début du cycle de vie, plutôt que de la considérer comme une après-pensée. Cela permet de réduire considérablement les coûts et les risques à long terme. Une bonne gouvernance aide à maîtriser les menaces cybersecurite menaces entreprises.
2. Visibilité et Surveillance Continues
Vous ne pouvez pas protéger ce que vous ne voyez pas. Une visibilité complète de votre infrastructure informatique, de vos données et de vos utilisateurs est essentielle. Déployez des solutions de gestion des informations et des événements de sécurité (SIEM) pour collecter, corréler et analyser les logs de sécurité provenant de toutes vos sources (réseaux, serveurs, applications, cloud). Cela vous permettra de détecter les anomalies et les comportements suspects en temps réel.
La surveillance ne doit pas se limiter à l’interne. Une veille sur les menaces (Threat Intelligence) est cruciale pour anticiper les attaques et comprendre les tactiques, techniques et procédures (TTP) des cybercriminels. Abonnez-vous à des flux de renseignement sur les menaces, participez à des communautés de partage d’informations et suivez les alertes des agences gouvernementales (ANSSI en France).
3. Gestion des Vulnérabilités et Patch Management
De nombreuses attaques exploitent des vulnérabilités connues et non corrigées. Mettez en place un programme robuste de gestion des vulnérabilités, incluant des scans réguliers de votre infrastructure (internes et externes), des tests d’intrusion (pentests) et des audits de configuration. Priorisez la correction des vulnérabilités critiques en fonction de leur exploitabilité et de l’impact potentiel sur votre entreprise.
Un processus de gestion des correctifs (patch management) efficace est non négociable. Assurez-vous que tous vos systèmes d’exploitation, applications et équipements réseau sont régulièrement mis à jour. Automatisez ce processus autant que possible pour réduire les risques d’erreur humaine et garantir une couverture rapide. C’est une défense de base contre les menaces cybersecurite menaces entreprises.
4. Plan de Réponse et de Reprise après Incident
Malgré toutes les précautions, une cyberattaque peut toujours survenir. La rapidité et l’efficacité de votre réponse détermineront l’ampleur des dommages. Élaborez un plan de réponse aux incidents (PRI) détaillé, incluant des rôles et responsabilités clairs, des procédures de confinement, d’éradication, de récupération et de communication. Testez ce plan régulièrement par des exercices de simulation pour vous assurer que vos équipes sont prêtes.
Un plan de reprise après sinistre (DRP) et un plan de continuité des activités (PCA) sont également essentiels pour garantir que votre entreprise puisse continuer à fonctionner ou à reprendre rapidement ses activités après un incident majeur. Ces plans doivent être régulièrement mis à jour et communiqués à l’ensemble du personnel concerné. La capacité à se remettre d’une attaque est aussi importante que la capacité à l’éviter.
5. Collaboration et Partenariats
La cybersécurité est un effort collectif. Collaborez avec des experts externes, des consultants en sécurité, des entreprises spécialisées dans la détection et la réponse aux incidents (MDR/MSSP). Ces partenaires peuvent apporter une expertise précieuse, des outils avancés et une capacité de réponse que vous n’avez peut-être pas en interne. Participez à des groupes de partage d’informations sur la cybersécurité dans votre secteur d’activité. L’échange d’informations sur les menaces et les bonnes pratiques peut renforcer la résilience de l’ensemble de l’écosystème.
Conclusion : Agir maintenant pour protéger votre avenir
Les menaces cybersecurite menaces entreprises de 2026 sont complexes et mutantes, mais elles ne sont pas invincibles. En adoptant une approche proactive et en mettant en œuvre les stratégies décrites ci-dessus, les entreprises françaises peuvent considérablement renforcer leur posture de sécurité en seulement trois mois. Il ne s’agit pas d’éliminer tous les risques, ce qui est impossible, mais de les gérer de manière efficace et de construire une résilience organisationnelle.
Investir dans la cybersécurité, c’est investir dans la pérennité de votre entreprise. C’est protéger votre capital humain, vos données, votre réputation et votre avantage concurrentiel. Ne laissez pas les cybercriminels dicter votre avenir. Prenez les devants, éduquez vos équipes, renforcez vos systèmes et soyez prêt à défendre votre entreprise contre les défis numériques de demain. L’heure n’est plus à l’attentisme, mais à l’action décisive et éclairée. Votre résilience face aux menaces cybersecurite menaces entreprises dépend de votre préparation aujourd’hui.